

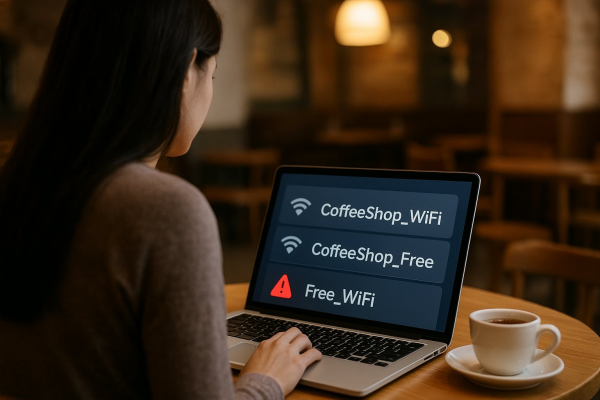
Hình ảnh minh họa (nguồn Internet)
Rogue Wi-Fi thường được cài đặt với tên gọi gần giống mạng thật để đánh lừa người dùng. Khi người dân vô tình kết nối, toàn bộ thông tin truyền tải sẽ bị chuyển qua hệ thống của kẻ gian. Từ đó, chúng có thể nghe lén, lấy cắp mật khẩu, dữ liệu tài chính hoặc cài đặt mã độc nguy hiểm. Chỉ với một thiết bị nhỏ gọn, tin tặc có thể dựng điểm phát sóng giả, đủ sức “bẫy” hàng chục người cùng lúc tại những nơi đông người.
Hậu quả từ việc kết nối nhầm vào Rogue Wi-Fi không chỉ dừng lại ở việc lộ mật khẩu. Nhiều trường hợp bị rút sạch tiền trong tài khoản, dữ liệu cá nhân bị rao bán trên mạng hoặc phát tán công khai. Đối với các cơ quan, doanh nghiệp, mức độ rủi ro còn nghiêm trọng hơn, khi tin tặc có thể lợi dụng để xâm nhập vào hệ thống nội bộ, đánh cắp dữ liệu khách hàng, kế hoạch kinh doanh, gây thiệt hại về tài chính và uy tín.
Để chủ động phòng ngừa, lực lượng chức năng khuyến cáo người dân:
Khi sử dụng Wi-Fi công cộng, không thực hiện các giao dịch quan trọng như đăng nhập ngân hàng hoặc email công việc. Trước khi kết nối, cần kiểm tra kỹ tên mạng, tắt chế độ tự động kết nối và tránh sử dụng những mạng có dấu hiệu bất thường. Trong trường hợp cần thiết, nên ưu tiên sử dụng dữ liệu di động hoặc mạng cá nhân. Nếu bắt buộc phải kết nối Wi-Fi công cộng, hãy cài đặt và sử dụng VPN để mã hóa dữ liệu. Đồng thời, tắt các tính năng chia sẻ như Bluetooth, AirDrop hoặc chia sẻ file khi sử dụng mạng lạ, và tuyệt đối không cắm thiết bị vào cổng USB công cộng để tránh nguy cơ lây nhiễm mã độc.
Mỗi người dân nâng cao ý thức cảnh giác, hình thành thói quen sử dụng mạng an toàn, không để sự tiện lợi của Wi-Fi công cộng trở thành cái bẫy vô hình, đe dọa trực tiếp đến an toàn thông tin và tài sản của chính mình./.
Chí Hiện