
 An ninh - trật tự
Mối nguy cơ từ cổng sạc USB nơi công cộng
Cập nhật ngày: 21-12-2025
Trong bối cảnh smartphone trở thành vật bất ly thân, nhu cầu sạc pin mọi lúc, mọi nơi ngày càng phổ biến. Tuy nhiên, việc sử dụng cổng sạc USB nơi công cộng tiềm ẩn nhiều nguy cơ mất an toàn thông tin, khiến thiết bị của người dùng có thể bị tấn công, cài mã độc hoặc đánh cắp dữ liệu cá nhân.
Theo cảnh báo của các chuyên gia an ninh mạng, tin tặc hiện nay có thể lợi dụng các trạm sạc USB công cộng bị cài cắm thiết bị độc hại để xâm nhập, chiếm quyền kiểm soát điện thoại thông minh. Các cổng sạc này xuất hiện phổ biến tại sân bay, bến xe, quán cà phê, thư viện, trung tâm thương mại, thậm chí trên các phương tiện giao thông công cộng như máy bay, xe khách, xe buýt.
Mặc dù hầu hết các dòng smartphone hiện nay đều được trang bị cơ chế bảo vệ, như yêu cầu người dùng xác nhận trước khi cho phép truyền dữ liệu qua cổng USB trên iOS và Android, nhưng những biện pháp này vẫn chưa đủ để ngăn chặn các phương thức tấn công mới, ngày càng tinh vi.
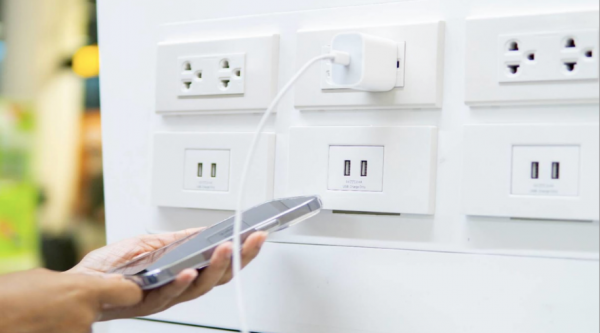
Ảnh minh họa: sạc điện thoại nơi công cộng
Thủ đoạn tấn công mới qua cổng sạc USB
Theo trang tin công nghệ Ars Technica, các chuyên gia bảo mật đã phát hiện một kỹ thuật tấn công mới mang tên “choice jacking”. Với phương thức này, tin tặc có thể vượt qua các lớp xác thực thông thường và truy cập điện thoại của người dùng mà nạn nhân hoàn toàn không hay biết.
Cụ thể, đối tượng tấn công cài đặt một thiết bị giả mạo bên trong trạm sạc, khiến thiết bị này được hệ điều hành nhận diện như một bàn phím USB khi kết nối với điện thoại. Sau đó, chúng lợi dụng quá trình sạc để kích hoạt kết nối Bluetooth, tự động hiển thị các cửa sổ yêu cầu truyền dữ liệu và “tự động xác nhận” dưới danh nghĩa thiết bị ngoại vi.
Bằng cách này, các cơ chế bảo vệ vốn được thiết kế để ngăn chặn truy cập trái phép gần như bị vô hiệu hóa. Trong kịch bản xấu nhất, tin tặc có thể truy cập toàn bộ dữ liệu cá nhân của người dùng như hình ảnh, danh bạ, tệp tin, thông tin tài khoản và các dữ liệu nhạy cảm khác.
Đáng chú ý, phương thức tấn công này đã được các nhà nghiên cứu tại Đại học Công nghệ Graz (Áo) thử nghiệm trên nhiều dòng điện thoại của các hãng lớn, trong đó có Samsung và Apple. Kết quả cho thấy, phần lớn thiết bị đều cho phép truyền dữ liệu qua USB nếu điện thoại đang trong trạng thái mở khóa.
Chưa có giải pháp bảo vệ triệt để
Mặc dù các nhà sản xuất đã nhận thức rõ mối nguy từ các cuộc tấn công kiểu “choice jacking”, song hiện nay đa số thiết bị vẫn chưa được trang bị cơ chế bảo vệ đủ mạnh. Chỉ một số hãng như Apple và Google đã triển khai thêm biện pháp yêu cầu nhập mã PIN hoặc mật khẩu trước khi cho phép thêm thiết bị đáng tin cậy và kích hoạt truyền dữ liệu.
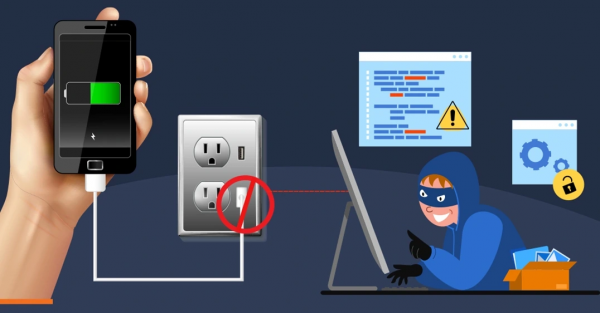
Ảnh minh họa: Cảnh báo về tình trạng sạc Smarphone tại nơi công cộng
Khuyến cáo để tự bảo vệ thiết bị
Để hạn chế nguy cơ trở thành nạn nhân của các cuộc tấn công qua trạm sạc USB công cộng, người dùng cần nâng cao cảnh giác và chủ động bảo vệ thiết bị của mình bằng cách hạn chế tối đa việc sử dụng các cổng sạc USB nơi công cộng, nhất là tại sân bay, nhà ga, trung tâm thương mại, khách sạn, xe khách; ưu tiên mang theo sạc dự phòng cá nhân hoặc sử dụng củ sạc, dây cáp riêng cắm vào ổ điện thông thường. Bên cạnh đó, cần thường xuyên cập nhật hệ điều hành và các bản vá bảo mật, tắt chế độ USB Debugging khi không cần thiết, tuyệt đối không chấp nhận các yêu cầu bật lên bất thường như “tin cậy thiết bị”, truyền tệp hoặc kết nối Bluetooth khi cắm sạc tại các trạm sạc không rõ nguồn gốc.
Trong bối cảnh tội phạm công nghệ cao ngày càng gia tăng với nhiều thủ đoạn tinh vi, việc nâng cao nhận thức và thói quen sử dụng thiết bị an toàn chính là “lá chắn” quan trọng giúp mỗi người tự bảo vệ dữ liệu cá nhân, góp phần xây dựng môi trường không gian mạng an toàn, lành mạnh và bền vững./.
Thanh Khiêm
Các tin khác
-
-
-
-
-
-
-
-

-
Đang online: 1 Hôm nay: 8629 Trong tuần: 8652 Trong tháng 578707 Tất cả: 28502361
Trang thông tin điện tử Công an tỉnh Cà Mau (congan.camau.gov.vn)
Trụ sở: Số 47, Bùi Thị Trường, phường Tân Thành, tỉnh Cà Mau; ĐT: 0693.809.393
Email: bbtcongancamau@gmail.com
Trưởng Ban biên tập: Thiếu tướng Hồ Việt Triều, Giám đốc Công an tỉnh
Email: bbtcongancamau@gmail.com
Trưởng Ban biên tập: Thiếu tướng Hồ Việt Triều, Giám đốc Công an tỉnh