

Đáng chú ý, nhiều lỗ hổng được đánh giá ở mức nghiêm trọng (Critical), với điểm CVSS từ 9,8 đến 10,0. Một số lỗ hổng đã xuất hiện mã khai thác thử nghiệm (PoC) công khai, làm gia tăng nguy cơ bị các đối tượng xấu lợi dụng để tấn công trên diện rộng.
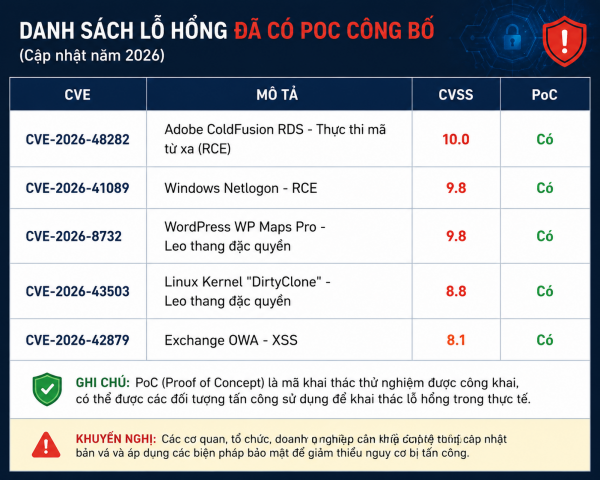
Các lổ hổng được công bố (nguồn: Internet)
Trong đó, lỗ hổng CVE-2026-48282 trên dịch vụ Remote Development Service (RDS) của Adobe ColdFusion được đánh giá mức CVSS 10.0, có khả năng cho phép thực thi mã từ xa. Lỗ hổng CVE-2026-41089 trên dịch vụ Netlogon của Microsoft Windows và CVE-2026-50548 trên trình soạn thảo Cursor AI cũng tiềm ẩn nguy cơ thực thi mã từ xa với mức độ ảnh hưởng nghiêm trọng.
Bên cạnh đó, các lỗ hổng leo thang đặc quyền trên Linux Kernel, lỗ hổng Cross-site Scripting (XSS) trên Microsoft Exchange Outlook Web Access (OWA) cùng nhiều lỗ hổng khác có thể ảnh hưởng đến tính bảo mật, toàn vẹn và khả năng hoạt động của hệ thống. Việc PoC được công khai tạo điều kiện để các đối tượng tấn công nhanh chóng nghiên cứu, phát triển công cụ dò quét và khai thác các hệ thống chưa được bảo vệ.
Nếu không kịp thời khắc phục, các lỗ hổng có thể bị lợi dụng để chiếm quyền điều khiển hệ thống, cài đặt mã độc, đánh cắp thông tin, leo thang đặc quyền, mã hóa dữ liệu để tống tiền hoặc gây gián đoạn hoạt động.
Để chủ động phòng ngừa, các cơ quan, tổ chức, doanh nghiệp và người sử dụng cần:
Một là, rà soát toàn bộ hệ thống thông tin, máy chủ, máy trạm và thiết bị mạng đang sử dụng; xác định các sản phẩm, phiên bản có nguy cơ bị ảnh hưởng và nhanh chóng cập nhật bản vá bảo mật theo khuyến cáo của nhà sản xuất.
Hai là, tăng cường giám sát, kiểm tra nhật ký hệ thống để phát hiện sớm dấu hiệu truy cập trái phép hoặc hoạt động bất thường; triển khai xác thực đa yếu tố (MFA) đối với tài khoản quản trị, tài khoản truy cập từ xa và thực hiện nguyên tắc phân quyền tối thiểu.
Ba là, thường xuyên sao lưu dữ liệu quan trọng, bảo đảm khả năng khôi phục khi xảy ra sự cố; rà soát, vô hiệu hóa các dịch vụ không cần thiết, hạn chế công khai dịch vụ quản trị trên Internet và tăng cường các biện pháp bảo vệ hệ thống.
Bốn là, chủ động xây dựng, cập nhật phương án ứng cứu sự cố; thường xuyên tuyên truyền, nâng cao nhận thức và kỹ năng an toàn thông tin cho cán bộ, nhân viên và người sử dụng.
Trong bối cảnh các nguy cơ, thách thức về an ninh mạng tiếp tục diễn biến phức tạp, việc chủ động rà soát, cập nhật bản vá, tăng cường giám sát và triển khai đồng bộ các giải pháp bảo đảm an toàn thông tin là yêu cầu cấp thiết, góp phần bảo vệ hệ thống thông tin của cơ quan, tổ chức, doanh nghiệp và giữ vững an ninh mạng trên địa bàn tỉnh./.
Trần Út Anh