

Theo thông tin được công bố trên chuyên trang an ninh mạng, các nhà nghiên cứu bảo mật đã phát hiện lỗ hổng trong chức năng gọi thoại của ứng dụng WeChat, có khả năng bị khai thác theo hình thức “zero-click” (tấn công không cần người dùng tương tác).
Đáng chú ý, trong kịch bản tấn công được các nhà nghiên cứu công bố, đối tượng có thể gửi cuộc gọi thông qua WeChat đến thiết bị của nạn nhân và khai thác lỗ hổng mà không cần người dùng trả lời cuộc gọi, nhấp vào đường link hay mở tệp tin độc hại. Điều này cho thấy, việc không nghe máy hoặc không tương tác với cuộc gọi lạ không đồng nghĩa với việc tài khoản được bảo vệ an toàn trước mọi nguy cơ tấn công.
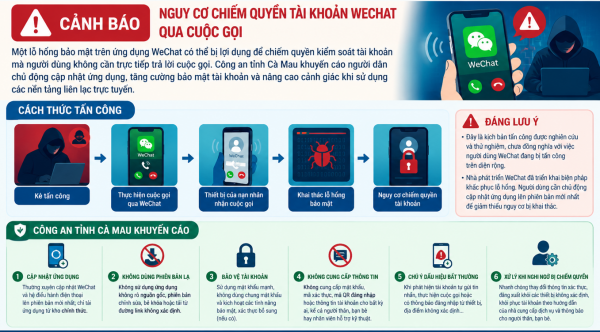
Cách thức tấn công của mã độc Wechat và các biện pháp phòng tránh
Các nhà nghiên cứu còn xây dựng mã độc dạng “worm” (sâu máy tính) để minh họa khả năng lây lan của hình thức tấn công. Theo đó, sau khi một tài khoản bị kiểm soát, tài khoản này có thể tiếp tục bị lợi dụng để thực hiện các cuộc gọi đến những người khác trong danh bạ, tạo điều kiện cho nguy cơ tấn công lan rộng.
Tuy nhiên, cần lưu ý, đây là kịch bản tấn công được nghiên cứu, thử nghiệm và công bố, không đồng nghĩa với việc người dùng WeChat đang bị tấn công trên diện rộng. Theo thông tin được công bố, nhà phát triển WeChat đã triển khai biện pháp khắc phục lỗ hổng được đề cập. Người dùng cần chủ động cập nhật ứng dụng lên phiên bản mới nhất để giảm thiểu nguy cơ bị khai thác.
Chủ động bảo vệ tài khoản, phòng ngừa nguy cơ mất an toàn thông tin
Trước nguy cơ các lỗ hổng bảo mật trên ứng dụng trực tuyến có thể bị lợi dụng để thực hiện hành vi vi phạm pháp luật, Công an tỉnh Cà Mau khuyến cáo người dân thực hiện các biện pháp bảo vệ tài khoản và dữ liệu cá nhân, cụ thể:
Thường xuyên cập nhật WeChat và hệ điều hành điện thoại lên phiên bản mới nhất; chỉ tải, cài đặt và cập nhật ứng dụng từ các kho ứng dụng chính thức.
Không sử dụng ứng dụng không rõ nguồn gốc, phiên bản chỉnh sửa, bẻ khóa hoặc phần mềm được cung cấp thông qua các đường link không xác định.
Tăng cường bảo vệ tài khoản bằng mật khẩu có độ phức tạp cao, không sử dụng chung một mật khẩu cho nhiều tài khoản; kích hoạt các tính năng bảo mật, xác thực bổ sung nếu được hỗ trợ.
Tuyệt đối không cung cấp mật khẩu, mã xác thực, mã QR đăng nhập hoặc thông tin tài khoản cho người khác, kể cả khi nhận được yêu cầu dưới danh nghĩa bạn bè, người thân hay nhân viên hỗ trợ kỹ thuật.
Thường xuyên kiểm tra hoạt động tài khoản, chú ý các dấu hiệu bất thường như tự động gửi tin nhắn, thực hiện cuộc gọi không do mình thực hiện hoặc xuất hiện thông báo đăng nhập từ thiết bị, địa điểm không xác định.
Khi nghi ngờ tài khoản bị chiếm quyền kiểm soát, cần nhanh chóng thay đổi thông tin xác thực, đăng xuất khỏi các thiết bị không xác định, thực hiện khôi phục tài khoản theo hướng dẫn của nhà cung cấp dịch vụ. Đồng thời, thông báo cho người thân, bạn bè để cảnh giác, tránh bị lợi dụng tài khoản thực hiện các hành vi lừa đảo.
Công an tỉnh Cà Mau khuyến cáo người dân không hoang mang, không chia sẻ những thông tin chưa được kiểm chứng; đồng thời chủ động cập nhật phần mềm, thực hiện các biện pháp bảo vệ tài khoản và dữ liệu cá nhân.
Trong bối cảnh các nền tảng liên lạc trực tuyến ngày càng được sử dụng phổ biến, việc nâng cao nhận thức về an toàn thông tin, chủ động phòng ngừa nguy cơ mất tài khoản không chỉ góp phần bảo vệ quyền và lợi ích của mỗi cá nhân mà còn hạn chế khả năng các đối tượng xấu lợi dụng không gian mạng để thực hiện hành vi vi phạm pháp luật./.
Hữu Hiếu