

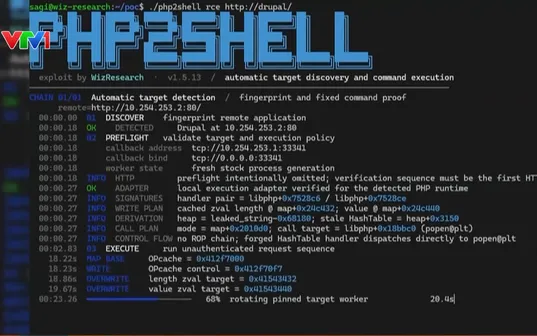
Nguồn ảnh: VTV1
Cụ thể, CVE-2026-109618 liên quan đến lỗi xử lý tình trạng thiếu bộ nhớ (Out-of-Memory – OOM); CVE-2026-109619 liên quan đến lỗi sử dụng vùng nhớ đã được giải phóng (Use-After-Free). Theo thông tin được cung cấp, cả hai lỗ hổng được đánh giá ở mức nghiêm trọng, đạt 9,2/10 theo thang điểm CVSS 4.0. Trong những điều kiện khai thác phù hợp, đối tượng tấn công có thể lợi dụng các lỗ hổng này để thực thi mã từ xa trên máy chủ mà không cần xác thực, làm gia tăng nguy cơ xâm nhập trái phép, đánh cắp dữ liệu, cài đặt mã độc hoặc gây gián đoạn hoạt động của hệ thống.
Nguồn ảnh: Internet
Để chủ động phòng ngừa, các cơ quan, đơn vị, doanh nghiệp và tổ chức quản trị hệ thống thông tin cần thực hiện tốt một số nội dung sau:
1. Rà soát và cập nhật phần mềm: Kiểm tra các máy chủ, website và ứng dụng web sử dụng PHP; xác định phiên bản đang vận hành và đối chiếu với các thông báo bảo mật chính thức. Ưu tiên cập nhật lên các phiên bản đã khắc phục lỗ hổng theo khuyến cáo của nhà phát triển. Đối với các phiên bản PHP đang sử dụng, cần kiểm tra thông tin cập nhật và hướng dẫn khắc phục tương ứng để bảo đảm lựa chọn đúng phiên bản an toàn.
2. Tăng cường bảo vệ máy chủ: Hạn chế các dịch vụ và cổng kết nối không cần thiết; thiết lập quyền truy cập phù hợp; bảo vệ thông tin xác thực; duy trì sao lưu dữ liệu định kỳ và xây dựng phương án khôi phục khi xảy ra sự cố. Đối với các hệ thống chưa thể cập nhật ngay, cần triển khai biện pháp giảm thiểu rủi ro theo hướng dẫn của nhà cung cấp.
3. Giám sát và phát hiện sớm dấu hiệu tấn công: Thường xuyên kiểm tra nhật ký truy cập, theo dõi các hoạt động bất thường, đặc biệt là dấu hiệu thực thi lệnh trái phép, thay đổi tệp hệ thống hoặc phát sinh kết nối không rõ nguồn gốc. Sau khi cập nhật phần mềm, cần khởi động lại các dịch vụ liên quan theo hướng dẫn của nhà cung cấp và kiểm tra, xác nhận hiệu quả khắc phục lỗ hổng.
4. Chủ động ứng phó sự cố: Khi phát hiện dấu hiệu xâm nhập hoặc nghi ngờ máy chủ bị khai thác, cần kịp thời cô lập hệ thống bị ảnh hưởng, bảo toàn nhật ký và chứng cứ kỹ thuật, triển khai quy trình ứng cứu sự cố và thông báo cho bộ phận chuyên trách theo quy định.
Việc phát hiện lỗ hổng với sự hỗ trợ của trí tuệ nhân tạo tiếp tục cho thấy các nguy cơ an ninh mạng luôn biến đổi và có thể ảnh hưởng đến nhiều môi trường công nghệ khác nhau. Chủ động rà soát, cập nhật bản vá, tăng cường giám sát và xử lý kịp thời các điểm yếu bảo mật là những biện pháp thiết thực nhằm giảm thiểu nguy cơ tấn công, bảo vệ dữ liệu và bảo đảm an toàn cho các hệ thống thông tin./.
Trần Bá Long