
 An ninh - trật tự
Bảo vệ dữ liệu cá nhân trong hoạt động kinh doanh bảo hiểm
Cập nhật ngày: 14-04-2026
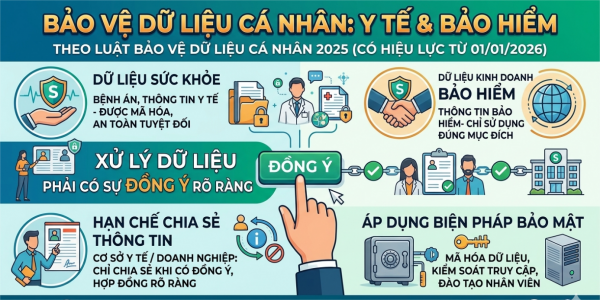
Theo Luật Bảo vệ dữ liệu cá nhân năm 2025, có hiệu lực từ ngày 01/01/2026, việc bảo vệ thông tin sức khỏe và dữ liệu kinh doanh bảo hiểm đòi hỏi sự đồng ý rõ ràng của chủ thể. Cơ quan y tế không được cung cấp dữ liệu cho bên thứ ba (bảo hiểm) nếu không có yêu cầu bằng văn bản hoặc sự đồng ý của khách hàng. Các tổ chức bắt buộc phải áp dụng biện pháp kỹ thuật như mã hóa dữ liệu cao nhất.
Ảnh minh họa (Nguồn: Internet)
* Các quy định chính về bảo vệ dữ liệu:
- Sự đồng ý của chủ thể: Thu thập, xử lý dữ liệu sức khỏe/bảo hiểm phải được sự đồng ý của cá nhân, trừ các trường hợp khẩn cấp, bảo vệ tính mạng, hoặc theo yêu cầu pháp luật.
- Các trường hợp xử lý dữ liệu cá nhân không cần sự đồng ý của chủ thể dữ liệu cá nhân, bao gồm:
+ Để bảo vệ tính mạng, sức khỏe, danh dự, nhân phẩm, quyền, lợi ích hợppháp của chủ thể dữ liệu cá nhân hoặc người khác trong trường hợp cấp bách; bảo vệ quyền hoặc lợi ích chính đáng của mình, của người khác hoặc lợi ích của Nhà nước, của cơ quan tổ chức một cách cần thiết trước hành vi xâm phạm lợi ích nói trên. Bên kiểm soát dữ liệu cá nhân, bên xử lý dữ liệu cá nhân, bên kiểm soát và xử lý dữ liệu cá nhân, bên thứ ba có trách nhiệm chứng minh trường hợp này.
+ Để giải quyết tình trạng khẩn cấp; nguy cơ đe dọa an ninh quốc gia nhưng chưa đến mức ban bố tình trạng khẩn cấp; phòng, chống bạo loạn, khủng bố, phòng, chống tội phạm và vi phạm pháp luật.
+ Phục vụ hoạt động của cơ quan nhà nước, hoạt động quản lý nhà nước theo quy định của pháp luật.
+ Thực hiện thỏa thuận của chủ thể dữ liệu cá nhân với cơ quan, tổ chức, cá nhân có liên quan theo quy định của pháp luật.
+ Trường hợp khác theo quy định của pháp luật.
- Hạn chế chia sẻ thông tin: Cơ sở y tế, bác sĩ không tự ý cung cấp dữ liệu bệnh án cho bên thứ ba, bao gồm các tổ chức bảo hiểm sức khỏe, bảo hiểm nhân thọ, trừ khi có văn bản đồng ý của bệnh nhân.
- Cam kết trong bảo hiểm: Trường hợp doanh nghiệp kinh doanh tái bảo hiểm, nhượng tái bảo hiểm và có chuyển dữ liệu cá nhân cho đối tác cần được nêu rõ trong hợp đồng với khách hàng
* Biện pháp kỹ thuật và tổ chức:
- Về kỹ thuật: Cần phải mã hóa mạnh hồ sơ bệnh án và dữ liệu tài chính, kiểm soát truy cập theo vai trò nghiêm ngặt và có hệ thống ghi nhật ký (logging) chi tiết.
- Về tổ chức: Cần có các chính sách bảo mật nội bộ rõ ràng và tổ chức đào tạo thường xuyên cho nhân viên y tế, nhân viên bảo hiểm.
* Trách nhiệm người phát triển ứng dụng: Các ứng dụng y tế, bảo hiểm phải tuân thủ nghiêm ngặt các tiêu chuẩn an toàn dữ liệu./.
Lữ Quốc Đoàn
Các tin khác
-
-
-
-
-
-
-
-

-
Đang online: 1 Hôm nay: 7291 Trong tuần: 40 Trong tháng 66042 Tất cả: 28619290
Trang thông tin điện tử Công an tỉnh Cà Mau (congan.camau.gov.vn)
Trụ sở: Số 47, Bùi Thị Trường, phường Tân Thành, tỉnh Cà Mau; ĐT: 0693.809.393
Email: bbtcongancamau@gmail.com
Trưởng Ban biên tập: Thiếu tướng Hồ Việt Triều, Giám đốc Công an tỉnh
Email: bbtcongancamau@gmail.com
Trưởng Ban biên tập: Thiếu tướng Hồ Việt Triều, Giám đốc Công an tỉnh