

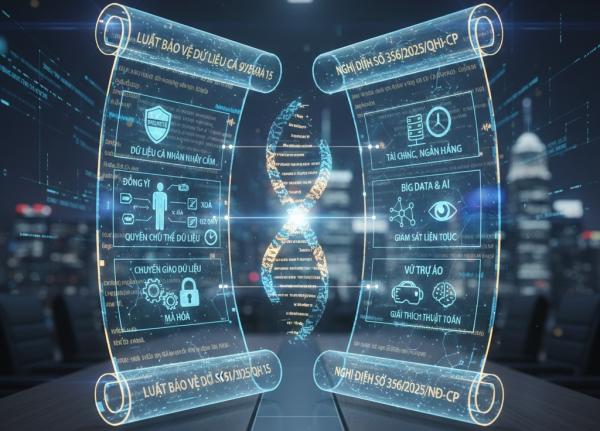
Ảnh minh họa
Nhận diện dữ liệu cá nhân và phân loại trách nhiệmLuật định nghĩa dữ liệu cá nhân là thông tin xác định một con người cụ thể. Tuy nhiên, Nghị định 356 đã cụ thể hóa thành hai danh mục để áp dụng các biện pháp bảo vệ tương ứng:
Dữ liệu cá nhân cơ bản: Bao gồm họ tên, ngày sinh, giới tính, nơi ở, số điện thoại, số định danh, tình trạng hôn nhân, và hình ảnh cá nhân.
Dữ liệu cá nhân nhạy cảm: Đây là nhóm dữ liệu cần bảo vệ nghiêm ngặt vì liên quan trực tiếp đến quyền riêng tư như: quan điểm chính trị, tôn giáo, tình trạng sức khỏe, dữ liệu sinh trắc học, vị trí địa lý và thông tin tài khoản ngân hàng.
Quy trình thực thi quyền của chủ thể dữ liệu
Luật quy định chủ thể dữ liệu có các quyền cơ bản như: được biết, đồng ý, xem, chỉnh sửa, xóa và yêu cầu cung cấp dữ liệu. Để hiện thực hóa các quyền này, Nghị định 356 bắt buộc các bên kiểm soát dữ liệu phải:
Xây dựng quy trình: Thiết lập biểu mẫu, thủ tục rõ ràng để chủ thể dữ liệu dễ dàng thực hiện quyền.
Thời hạn phản hồi nghiêm ngặt: Phải phản hồi yêu cầu của chủ thể dữ liệu trong 02 ngày làm việc.
Thực hiện yêu cầu rút lại sự đồng ý hoặc hạn chế xử lý trong 15 ngày.
Thực hiện yêu cầu chỉnh sửa dữ liệu trong 10 ngày.
Thực hiện yêu cầu xóa dữ liệu trong 20 ngày.
Cơ chế xin sự “đồng ý” và chuyển giao dữ liệu
Sự đồng ý của chủ thể dữ liệu là nguyên tắc cốt lõi. Nghị định 356 hướng dẫn các phương thức đồng ý phải kiểm chứng được, bao gồm: văn bản, cuộc gọi ghi âm, tin nhắn, hoặc qua nền tảng kỹ thuật. Đặc biệt, các bên không được thiết lập chế độ "mặc định đồng ý" hoặc gây hiểu lầm cho người dùng.
Khi chuyển giao dữ liệu, các bên phải có thỏa thuận bằng văn bản nêu rõ mục đích, loại dữ liệu, thời hạn xử lý và trách nhiệm bảo mật. Đối với dữ liệu nhạy cảm, quá trình chuyển giao bắt buộc phải áp dụng biện pháp mã hóa hoặc ẩn danh.
Bảo vệ dữ liệu trong các lĩnh vực công nghệ đặc thù
Nghị định 356 đã đi trước một bước khi quy định chi tiết việc bảo vệ dữ liệu trong các lĩnh vực hiện đại:
Tài chính, Ngân hàng: Phải thực hiện đánh giá tuân thủ bảo vệ dữ liệu định kỳ 01 năm/lần và thông báo sự cố lộ dữ liệu nhạy cảm trong vòng 72 giờ
Dữ liệu lớn (Big Data): Cần phân quyền truy cập chặt chẽ, sử dụng xác thực đa yếu tố và giám sát liên tục để phát hiện hành vi bất thường.
Trí tuệ nhân tạo (AI) và Vũ trụ ảo (Metaverse): Bên xử lý phải giải thích nguyên tắc hoạt động của thuật toán và tác động của nó đối với chủ thể dữ liệu, đồng thời cho phép họ lựa chọn không tham gia.
Luật số 91/2025/QH15 và Nghị định số 356/2025/NĐ-CP không chỉ bảo vệ quyền riêng tư của mỗi cá nhân mà còn thúc đẩy môi trường kinh doanh số minh bạch và an toàn. Các cơ quan, doanh nghiệp cần chủ động rà soát hệ thống, đào tạo nhân sự và xây dựng quy trình tuân thủ để tránh các rủi ro pháp lý và tổn hại uy tín trong tương lai./.
Huỳnh Lam