
Những điểm nổi bật trong Dự thảo Luật An ninh dữ liệu
Cập nhật ngày: 8-10-2026
Trong bối cảnh chuyển đổi số, kinh tế số và trí tuệ nhân tạo (AI) phát triển mạnh mẽ, dữ liệu ngày càng trở thành nguồn tài nguyên quan trọng đối với mỗi quốc gia, tổ chức và cá nhân. Cùng với những cơ hội phát triển, nguy cơ tấn công mạng, chiếm đoạt, làm lộ, mất hoặc sử dụng trái phép dữ liệu cũng đặt ra yêu cầu ngày càng cao đối với công tác bảo đảm an ninh dữ liệu.
Dự thảo Luật An ninh dữ liệu do Bộ Công an chủ trì xây dựng nhằm từng bước hoàn thiện hành lang pháp lý về quản lý, kiểm soát và bảo vệ dữ liệu; góp phần bảo đảm an ninh quốc gia, trật tự, an toàn xã hội, bảo vệ quyền và lợi ích hợp pháp của tổ chức, cá nhân, đồng thời tạo môi trường an toàn, tin cậy để thúc đẩy phát triển kinh tế số. Dự thảo dự kiến được Quốc hội khóa XVI xem xét, thông qua tại Kỳ họp thứ 2 và dự kiến có hiệu lực thi hành từ ngày 01/12/2027.
Ảnh minh họa
Một số nội dung nổi bật của Dự thảo Luật gồm:
Một là, xác lập cơ sở pháp lý về chủ quyền dữ liệu quốc gia.
Dự thảo hướng tới xác lập cơ sở pháp lý để Nhà nước quản lý, kiểm soát và bảo vệ dữ liệu phát sinh trên lãnh thổ Việt Nam hoặc có liên quan đến lợi ích quốc gia; qua đó tăng cường bảo vệ chủ quyền số, an ninh quốc gia, đồng thời bảo đảm quyền và lợi ích hợp pháp của tổ chức, cá nhân trong khai thác, sử dụng dữ liệu.
Hai là, bảo đảm an ninh dữ liệu theo cấp độ rủi ro và xuyên suốt vòng đời dữ liệu.
Thay vì chỉ tập trung xử lý khi xảy ra sự cố, Dự thảo Luật đề cao yêu cầu chủ động phòng ngừa, nhận diện, phát hiện và xử lý các nguy cơ đối với dữ liệu trong toàn bộ quá trình từ tạo lập, thu thập, lưu trữ, sử dụng, chia sẻ, truyền đưa đến xóa hoặc tiêu hủy dữ liệu. Cơ quan, tổ chức, cá nhân xử lý dữ liệu có trách nhiệm áp dụng các biện pháp quản lý, kỹ thuật phù hợp với cấp độ rủi ro của dữ liệu, góp phần hạn chế nguy cơ bị truy cập, khai thác, sử dụng trái phép, làm lộ, mất, sửa đổi hoặc phá hủy dữ liệu.
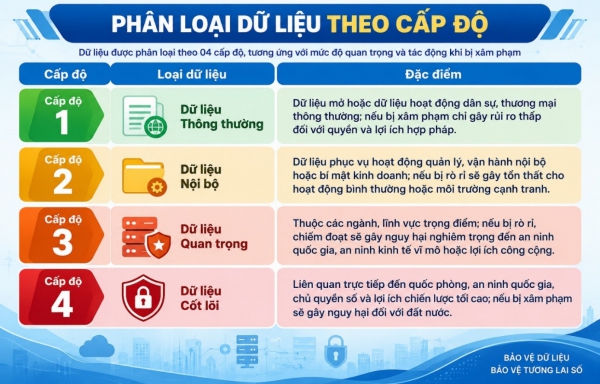
Ba là, phân loại dữ liệu theo 04 cấp độ rủi ro.
Dự thảo đề xuất phân loại dữ liệu thành 04 cấp độ từ thấp đến cao, gồm: Dữ liệu Thông thường, Dữ liệu Nội bộ, Dữ liệu Quan trọng và Dữ liệu Cốt lõi.
Dữ liệu Thông thường là dữ liệu được phép tiếp cận công khai hoặc không giới hạn đối tượng truy cập; khi bị xâm phạm chỉ gây rủi ro thấp, không gây thiệt hại đáng kể.
Dữ liệu Nội bộ là dữ liệu lưu hành trong phạm vi nội bộ cơ quan, tổ chức, doanh nghiệp hoặc thuộc bí mật kinh doanh; nếu bị rò rỉ có thể gây tổn thất đến hoạt động, uy tín của tổ chức nhưng chưa gây nguy hại đến an ninh quốc gia, trật tự, an toàn xã hội hoặc lợi ích công cộng.
Dữ liệu Quan trọng là dữ liệu thuộc Danh mục dữ liệu quan trọng theo quy định của pháp luật về dữ liệu.
Dữ liệu Cốt lõi là dữ liệu thuộc Danh mục dữ liệu cốt lõi, được áp dụng yêu cầu bảo vệ ở mức cao nhất do có mức độ liên quan đặc biệt đến quốc phòng, an ninh quốc gia và các lợi ích trọng yếu của đất nước.
Việc phân loại theo cấp độ rủi ro giúp áp dụng các biện pháp bảo vệ phù hợp, tránh áp đặt cùng một mức nghĩa vụ đối với mọi loại dữ liệu.
Bốn là, tăng cường bảo đảm an ninh trong lưu trữ, chuyển giao dữ liệu xuyên biên giới và ứng dụng trí tuệ nhân tạo.
Dự thảo Luật đặt ra các yêu cầu bảo đảm an ninh đối với hoạt động lưu trữ và chuyển giao dữ liệu xuyên biên giới, nhất là đối với Dữ liệu Quan trọng, Dữ liệu Cốt lõi. Đây là yêu cầu cần thiết trong bối cảnh dữ liệu ngày càng được lưu trữ, xử lý thông qua các nền tảng số, dịch vụ điện toán đám mây và hệ thống xuyên biên giới.
Bên cạnh đó, Dự thảo cũng chú trọng bảo đảm an ninh dữ liệu trong nghiên cứu, phát triển và ứng dụng trí tuệ nhân tạo, công nghệ mới; hướng tới kiểm soát các nguy cơ liên quan đến nguồn dữ liệu, quá trình xử lý dữ liệu và hoạt động của các hệ thống AI, góp phần hạn chế những rủi ro mới phát sinh trong quá trình phát triển công nghệ.
Năm là, khuyến khích phát triển kinh tế dữ liệu, đổi mới sáng tạo và tự chủ công nghệ.
Dự thảo được xây dựng theo hướng quản lý dựa trên mức độ rủi ro, hạn chế tối đa việc đặt ra nghĩa vụ không tương xứng đối với dữ liệu có mức độ rủi ro thấp; đồng thời có các chính sách thúc đẩy phát triển công nghệ, nguồn nhân lực và huy động nguồn lực xã hội phục vụ công tác bảo đảm an ninh dữ liệu.
Qua đó, việc bảo đảm an ninh dữ liệu không chỉ nhằm phòng ngừa, ngăn chặn nguy cơ xâm phạm dữ liệu mà còn tạo nền tảng an toàn để doanh nghiệp, tổ chức và người dân khai thác hiệu quả giá trị của dữ liệu trong hoạt động sản xuất, kinh doanh và đổi mới sáng tạo.
Sáu là, tăng cường trách nhiệm và chế tài đối với hành vi vi phạm.
Dự thảo đề xuất các biện pháp xử lý đối với hành vi vi phạm pháp luật về an ninh dữ liệu. Đáng chú ý, trong các phương án được đề xuất có mức phạt tiền tối đa không quá 5% tổng doanh thu đối với tổ chức có hành vi vi phạm đặc biệt nghiêm trọng quy định về bảo vệ Dữ liệu Quan trọng, Dữ liệu Cốt lõi.
Quy định này thể hiện định hướng tăng tính răn đe, nâng cao trách nhiệm của các tổ chức, doanh nghiệp trong quản lý, xử lý và bảo vệ những nhóm dữ liệu có mức độ ảnh hưởng lớn đến an ninh quốc gia, trật tự, an toàn xã hội và lợi ích công cộng.
Việc xây dựng Luật An ninh dữ liệu có ý nghĩa quan trọng trong quá trình hoàn thiện hệ thống pháp luật về dữ liệu và chuyển đổi số, góp phần bảo vệ an ninh quốc gia, chủ quyền số, quyền và lợi ích hợp pháp của cơ quan, tổ chức, cá nhân. Đồng thời, đây cũng là cơ sở để xây dựng môi trường số an toàn, tin cậy, phục vụ phát triển Chính phủ số, kinh tế số và xã hội số bền vững trong giai đoạn mới./.
Trần Thị Thanh Lý
Các tin khác