
 An ninh - trật tự
Cảnh giác thủ đoạn đánh cắp cookie, chiếm quyền tài khoản trực tuyến
Cập nhật ngày: 22-07-2026
Cookie đăng nhập là gì?
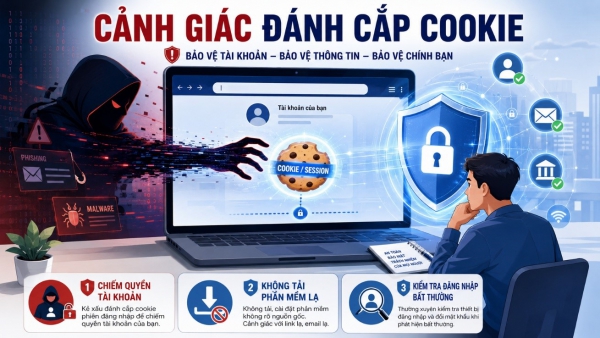
Cookie là một tệp dữ liệu nhỏ được trang web lưu trên trình duyệt nhằm ghi nhớ thông tin và trạng thái sử dụng của người dùng. Sau khi người dùng nhập đúng mật khẩu và hoàn tất bước xác thực, hệ thống có thể tạo cookie phiên để xác nhận việc đăng nhập thành công. Nhờ đó, người dùng không phải nhập lại mật khẩu mỗi khi chuyển trang hoặc tiếp tục sử dụng dịch vụ.
Bạn có thể hiểu mật khẩu giống như chìa khóa mở cửa, còn cookie phiên giống như tấm thẻ xác nhận người dùng đã được phép vào bên trong. Nếu đối tượng đánh cắp được tấm thẻ này khi nó còn hiệu lực, chúng có thể tìm cách giả mạo phiên đăng nhập và truy cập tài khoản của nạn nhân.
Ảnh minh họa
Các đối tượng thường cài mã độc vào phần mềm bẻ khóa, công cụ miễn phí, trò chơi, tài liệu hoặc tệp giả mạo hóa đơn,.... Khi người dùng tải về và cài đặt, mã độc có thể âm thầm thu thập cookie, mật khẩu đã lưu, dữ liệu tự động điền và thông tin trình duyệt. Bên cạnh đó, đối tượng có thể tạo trang đăng nhập giả mạo có giao diện gần giống Facebook, Gmail hoặc các dịch vụ phổ biến; gửi đường dẫn kèm nội dung yêu cầu xác minh, nhận quà, mở tài liệu hoặc xử lý tài khoản khẩn cấp. Một số tiện ích trình duyệt giả mạo cũng có thể yêu cầu quyền đọc, thay đổi dữ liệu trên các trang web và đánh cắp thông tin của người sử dụng.
Hậu quả có thể xảy ra
Khi chiếm được cookie phiên, đối tượng có thể truy cập tài khoản mạng xã hội, đọc tin nhắn, lấy thông tin cá nhân và mạo danh nạn nhân để vay tiền, yêu cầu chuyển khoản hoặc phát tán đường dẫn chứa mã độc.
Nếu tài khoản thư điện tử bị xâm nhập, đối tượng có thể tiếp cận tài liệu, hóa đơn, hợp đồng, thông tin tài chính và mã khôi phục của các tài khoản khác. Đối với tài khoản công vụ, việc bị chiếm quyền còn tiềm ẩn nguy cơ làm lộ dữ liệu nội bộ, ảnh hưởng đến hoạt động của cơ quan, tổ chức và doanh nghiệp.
Biện pháp phòng ngừa
- Không tải, cài đặt phần mềm bẻ khóa, ứng dụng hoặc tiện ích trình duyệt không rõ nguồn gốc, chỉ sử dụng phần mềm từ trang chính thức của nhà phát hành hoặc kho ứng dụng có uy tín.
- Không mở tệp đính kèm, truy cập đường dẫn lạ và nhập thông tin đăng nhập trên các trang web đáng ngờ. Khi nhận được tài liệu bất thường từ người quen, cần liên hệ trực tiếp qua kênh khác để kiểm tra.
- Thường xuyên cập nhật hệ điều hành, trình duyệt và phần mềm bảo mật, sử dụng mật khẩu mạnh, khác nhau cho từng tài khoản và bật xác thực hai lớp. Đồng thời, cần thường xuyên kiểm tra lịch sử đăng nhập, danh sách thiết bị và các hoạt động bảo mật gần đây.
- Khi phát hiện tài khoản có dấu hiệu bất thường, cần sử dụng thiết bị an toàn để đăng xuất khỏi tất cả phiên đăng nhập, đổi mật khẩu, kiểm tra thông tin khôi phục và quét mã độc trên thiết bị. Trường hợp tài khoản bị lợi dụng để lừa đảo hoặc gây thiệt hại tài sản, cần lưu giữ các tài liệu, hình ảnh, lịch sử giao dịch và nhanh chóng trình báo cơ quan Công an gần nhất.
Người dân cần chủ động nâng cao nhận thức, đề cao tinh thần cảnh giác và xây dựng thói quen sử dụng Internet an toàn, có trách nhiệm. Việc bảo vệ tài khoản không chỉ dừng lại ở việc sử dụng mật khẩu mạnh mà còn phải bảo đảm an toàn cho thiết bị, trình duyệt và các phiên đăng nhập, qua đó hạn chế nguy cơ bị chiếm quyền tài khoản và lộ lọt thông tin cá nhân./.
Lê Thiện Đức
Các tin khác
-
-
-
-
-
-
-
-

-
Đang online: 1 Hôm nay: 40433 Trong tuần: 68 Trong tháng 531207 Tất cả: 28454862
Trang thông tin điện tử Công an tỉnh Cà Mau (congan.camau.gov.vn)
Trụ sở: Số 47, Bùi Thị Trường, phường Tân Thành, tỉnh Cà Mau; ĐT: 0693.809.393
Email: bbtcongancamau@gmail.com
Trưởng Ban biên tập: Thiếu tướng Hồ Việt Triều, Giám đốc Công an tỉnh
Email: bbtcongancamau@gmail.com
Trưởng Ban biên tập: Thiếu tướng Hồ Việt Triều, Giám đốc Công an tỉnh